IBM presenta nuevas funcionalidades de seguridad de los agentes de inteligencia artificial
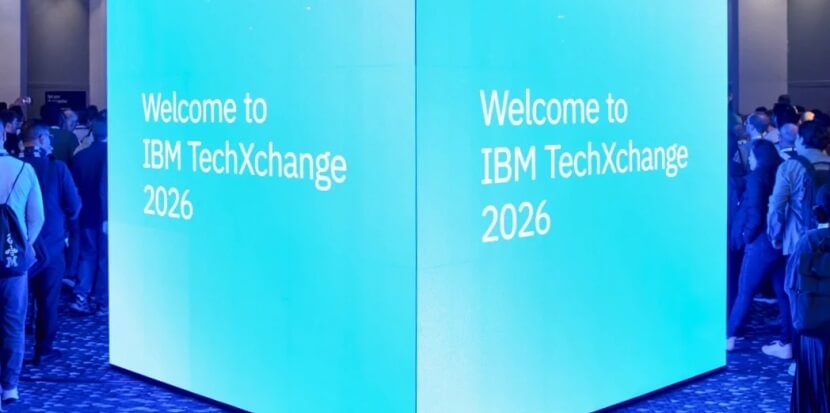
La multinacional tecnológica IBM ha aprovechado su evento TechXchange 2026 para hacer públicas nuevas funcionalidades que tienen el objeto de apoyar a los desarrolladores y a los equipos de TI y seguridad en la puesta en marcha agentes de inteligencia artificial en sistemas empresariales con una autoridad y una responsabilidad claras.
IBM combina la detección de agentes, las identidades verificadas, los controles de acceso y la evaluación del rendimiento para ayudar a las organizaciones a entender quién es el responsable de cada agente, controlar a qué puede acceder y rastrear sus acciones en las aplicaciones e infraestructuras existentes.
Según Gartner, para 2028, la empresa media de la lista Fortune 500 utilizará más de 150.000 agentes de IA. Sin embargo, solo el 13% de las organizaciones cree que cuenta con el sistema adecuado de para los agentes de IA. Las credenciales persistentes, la falta de claridad en la titularidad y los controles inconexos dificultan la gestión de los agentes a medida que interactúan con otros agentes, invocan herramientas y actúan en distintos equipos, plataformas y nubes.
"Los ganadores en el ámbito de la IA empresarial están cambiando la forma en que funciona su negocio, no se limitan simplemente a añadir más IA", afirmó Dinesh Nirmal, vicepresidente senior de IBM Software. "Para que los agentes asuman trabajo real en los sistemas de los que depende una empresa, se requiere un modelo operativo de IA – uno que conecte a los agentes con los datos, las aplicaciones y la infraestructura de la empresa y que los gestione con la misma disciplina que sus sistemas más críticos. Si se incorpora confianza y control a ese modelo, los agentes dejan de ser una tecnología y se convierten en una forma de hacer negocios".
Los anuncios de esta semana amplían la cartera de IBM para ofrecer un modelo operativo de IA compuesto por cuatro sistemas esenciales que trabajan de forma conjunta: agentes, datos, automatización e infraestructura híbrida. Todo ello parte de la confianza y el control que todo agente necesita: una identidad verificada, solo el acceso que necesita y un único lugar desde el que detectar, proteger y evaluar a los agentes, independientemente de dónde se hayan creado.
Ampliación de HashiCorp Vault a los agentes de IA
HashiCorp Vault gestiona los secretos y las credenciales que utilizan las aplicaciones y los servicios para acceder a los sistemas empresariales. Proporciona ese control mediante secretos gestionados de forma centralizada, la rotación automatizada de las credenciales compatibles y credenciales generadas dinámicamente que caducan o pueden ser revocadas. Estas capacidades ayudan a reducir el tiempo durante el cual las credenciales expuestas siguen siendo utilizables y limitan el acceso a los permisos configurados para cada rol.
HashiCorp Vault ya protege identidades no humanas para organizaciones como ABN AMRO, Adobe, athenahealth, BBVA, BlackRock, Canva, Duke Energy, Expedia, la Bolsa de Londres, Starbucks, los Ferrocarriles Federales Suizos y Target, en sistemas que procesan transacciones por valor de miles de millones de dólares. HashiCorp ampliará ahora esas capacidades a agentes de IA, emitiendo credenciales seguras y de corta duración que limitan a cada agente a lo que necesita.
Entre las funciones adicionales se incluyen:
• Vault 2.2 proporciona a los agentes sus propias cuentas seguras, renueva automáticamente sus credenciales e incorpora cifrado post-cuántico para hacer frente a las amenazas de la era cuántica.
• Secure Hub (versión preliminar pública) ofrece a las empresas una visibilidad centralizada de todos sus entornos de Vault, lo que facilita la comprensión del estado operativo, el uso y los recursos de seguridad.